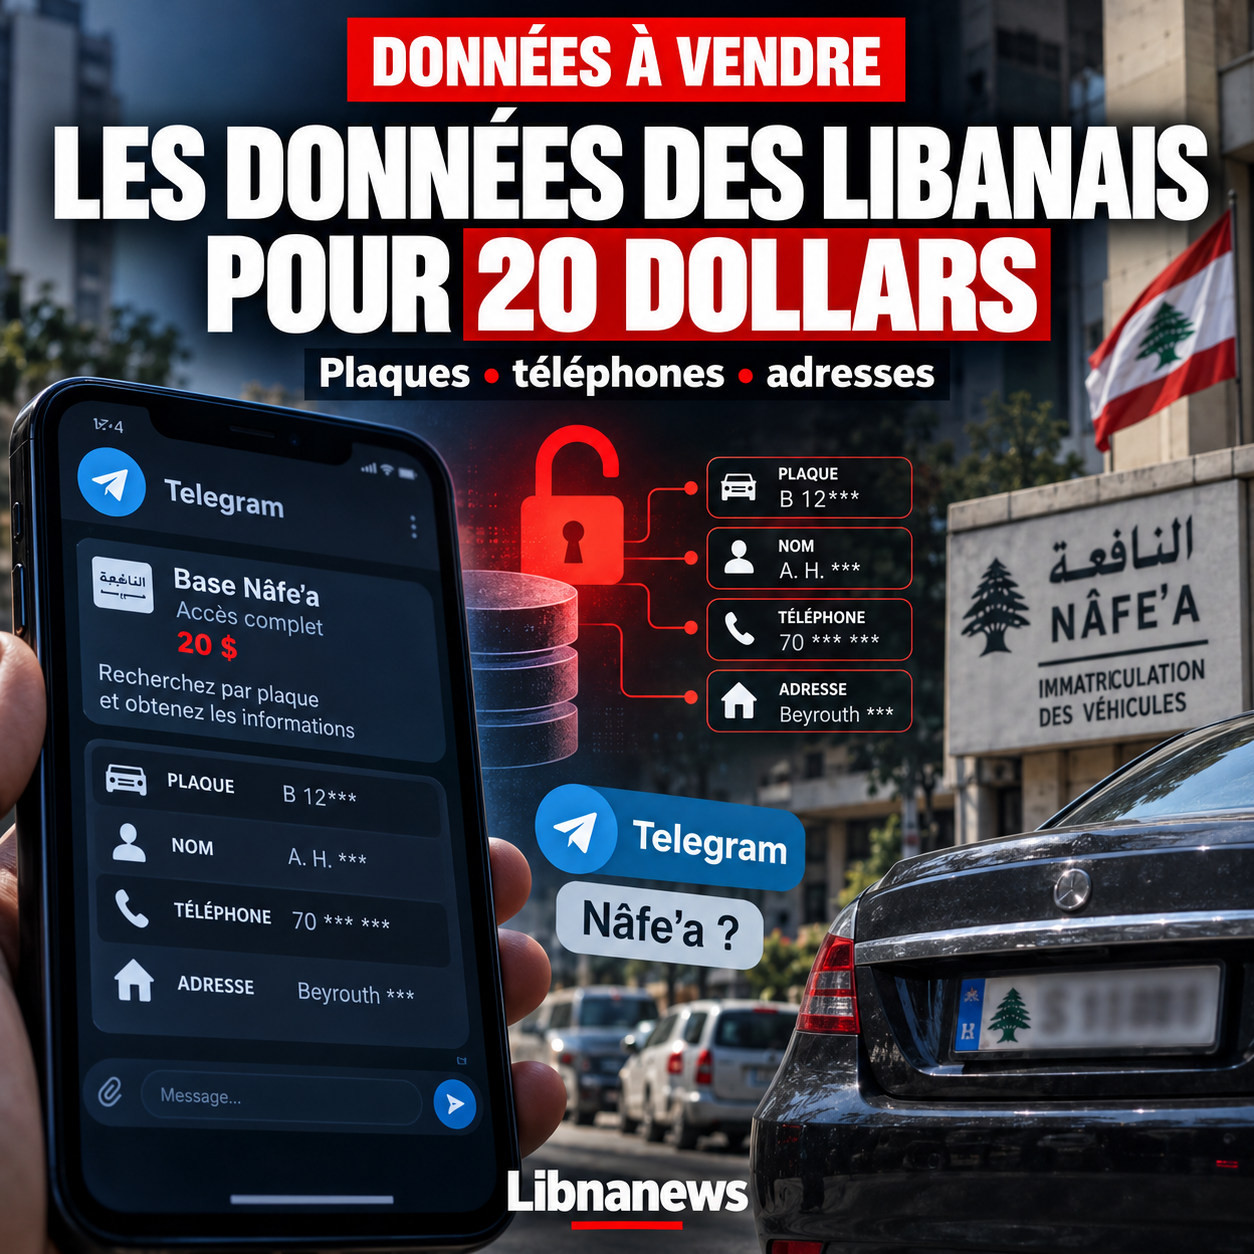
在Telegram上提供一个包含黎巴嫩人个人资料的数据库,只提供20美元。 根据Al-Mahatta收集的信息,一个专门搜索牌照的网络的负责人据称向某些订户提供了“Nâfe”数据,可用信息将有助于找到车主的全名、电话号码、原籍地和居住地.
此案不仅是对隐私的新的侵犯。 它回顾黎巴嫩的几个先例,包括2010年一个令人惊讶的类似案例:一项申请的市场价值约为7美元,已经允许从牌照或电话号码中查询个人信息。 16年后,这种服务的再出现提出了一个仍未回答的问题:行政当局拥有或官方数据输入的数据库如何继续不受控制地流通?
20美元,来自纳夫的数据
« Nâfephya »通常指负责车辆登记和驾驶执照手续的主管部门. 这些行政当局必须掌握信息,将牌照与其所有人联系起来。 当这些数据离开所收集的系统,并可供没有行政或司法理由查询这些数据的人查阅时,便会出现问题.
车牌在公共场所仍然可见,但通常不显示电话号码或车主住所。 因此,将这些要素联系起来的基础将可见信息转化为真正的识别工具。 任何携带文件的人,理论上都可以从街上看到的一辆车上回到车主那里,得到更多有关它的信息.
宣布的价格使这种情况更令人担忧。 20美元将不再仅限于具有相当技术能力的行为者获取此类信息。 一个数字数据库也几乎可以不受限制地复制、转让和销售。 因此,关闭一个Telegram频道无法恢复已经下载的文件.
2010年的先例几乎相同
本案与2010年11月发生的一集相似。 当时,一个载有黎巴嫩人资料的数据库通过因特网应用程序提供,价值约7美元。 一人从手机号码上搜索,另一人从车牌上搜索.
黎巴嫩媒体随后透露,该系统允许找到私人信息,包括被通缉者的身份和住所。 内政部、电信部、两个移动电话运营商和银行否认对数据传输负责。 宣布进行调查以确定他们的出处.
这一先例对理解本案至关重要。 因此,2026年的问题不仅在于Telegram上出现新的工具. 15多年前,黎巴嫩车辆和电话已经商业流通。 从几美元转到一个Telegram频道,首先显示广播手段已经改变,而文件的来源问题仍然存在.
谁为流通基地提供食物?
根据现有资料,仍然不可能说目前提议的基地是最近侵入Nâfe’a系统直接造成的。 它可能是内部提取,旧副本,失密的识别符,由提供者持有的文件或来自几个不同基础的信息,然后组合在一起.
因此,数据的年代是一个决定因素。 几年前复制的数据库可能仍然包含敏感信息,尽管一些电话或家庭已经改变. 近期信息的存在将具有更重大的意义:它可能表明个人或群体继续获得最新数据.
调查应当将拟议资料同官方档案进行比较,并确定日期。 缔约国还应审查拥有重要访问权的账户并寻求可能的大规模提取。 如果没有这种技术调查,指定泄密者或其最初的行政部门将是推测性的.
2022年,卫生部的平台被黑
汽车数据的流通并不是最近唯一的先例. 2022年2月,黎巴嫩卫生部正式承认其MOPH PASS平台遭到入侵,特别是用于在Covid-19大流行期间抵达黎巴嫩的旅客。 这一缺陷导致平台上存储的个人数据被曝光.
该案涉及政治方面,因为涉及公共工程和运输部长阿里·哈米耶的个人资料被披露。 当时的内政部长巴萨姆·毛拉维随后指示安全总局进行调查。 卫生部随后宣布,它已查明并纠正了这一脆弱性,并指出,这一事件影响了有关公众人物的有限数据.
这一先例表明,包含个人信息的官方黎巴嫩平台已经被破坏. 委员会还回顾,国家拥有的档案多种多样:卫生、旅行、公民身份、电信、车辆或选举名单都是一套在跨越时能够提供个人特别详细情况的文件.
载有大量信息的选民名单
黎巴嫩现有行政数据数量的另一个例子是选民名册。 它们在法律上载有一些信息,从而能够准确识别选民:姓名、父母姓名、出生日期、性别、供认和登记号码。 他们的存在和交流满足了选举进程的需要,但他们的财富显示个人信息集中在公共档案中的数量.
多个来源的数据汇总后,风险会增加。 牌子可以导致姓名,出生日的选举档案和注册地,而另一个档案可以提供电话或地址. 因此,数据保护的挑战不再仅仅是单独保护每个数据库,而是防止其秘密汇总.
然而,黎巴嫩有一个法律框架。 2018年10月10日第81号法律规范个人数据的处理,包括个人数据的收集,使用和通信规则. 它还规定了在某些情况下向未经授权的人披露情况的制裁.
当数据可以帮助找到目标时
然而,在黎巴嫩,此类信息的流通超出了对隐私的保护。 黑客、秘密获取或特工传送的行政数据可与其他信息一起用于识别个人、建立关系或帮助确定其所在地.
在以色列和真主党之间的战争中,这种危险特别具体。 情报行动并非基于单一来源。 它们通常结合了人类智能,拦截,空中监视,电信,数字数据和出行观察. 在这一装置中,行政依据可以提供额外证据,确认身份或将车辆与被通缉者联系起来.
退役的黎巴嫩前政府联黎部队协调员Mounir Chehadeh将军于2026年表示,多年来,以色列一直可以使用黎巴嫩很大一部分数据基础设施。 他特别提到有关移动电话用户和车辆登记的信息。 据他称,这些能力与其他情报来源相结合,有助于建立目标银行.
这些声明没有证明以色列已经使用了今天就Telegram提出的依据,也没有证明某一行政依据直接导致明确消除。 然而,它们显示了汽车数据泄露可能构成安全风险的原因。 与姓名、电话和地址相连接的牌子,如果与位置或监视信息相交叉,价值就大相径庭.
从哈里里案到数十亿电话数据
在2005年2月14日拉菲克·哈里里在贝鲁特被暗杀后,数据过境点的威力已经得到强调。 国际调查员利用大量电信数据来重建电话网络,寻找用户连接,并研究围绕袭击的通信.
早在2005年,联合国国际委员会就报告说,它建立了一个基地,包括9 700多万份围绕暗杀的电信记录。 调查随后覆盖了数十亿个记录。 向调查人员传送的数据的范围、数据的使用和可靠性在黎巴嫩引起了重大的政治和司法争议.
这种背景显然不同:这种信息被用于国际调查,而不是非法销售。 但是,这个案例已经表明,大量元数据可以重建网络和行为,当每个信息被单独考虑时,这些网络和行为仍然是无形的.
未知规模的泄漏
现在的优先事项是确定20美元的拟议基数实际包含什么。 对牌照的几次成功搜索不足以确定整个国家登记档案已被复制. 有必要了解记录的数量、记录的年资、更新次数和现有各领域的来源.
最重要的是,必须了解卖方是否有一份简单的副本,或者能否获取最新信息。 第二种假设意味着违背义务行为可能继续存在。 2010年的先例表明,黎巴嫩汽车数据贸易不是一个新现象; 公共卫生部PASS案证实,公共系统已经遭到破坏.
在用大约7美元来探索黎巴嫩人民的隐私的应用软件出售16年后,将在Telegram上提议一个可比的20美元的基础。 在这两个案件中,技术发生了变化,黎巴嫩有个人数据法。 关键问题仍然是:谁从持有这种资料的系统提取这种资料,现在谁控制已经流通的拷贝?