

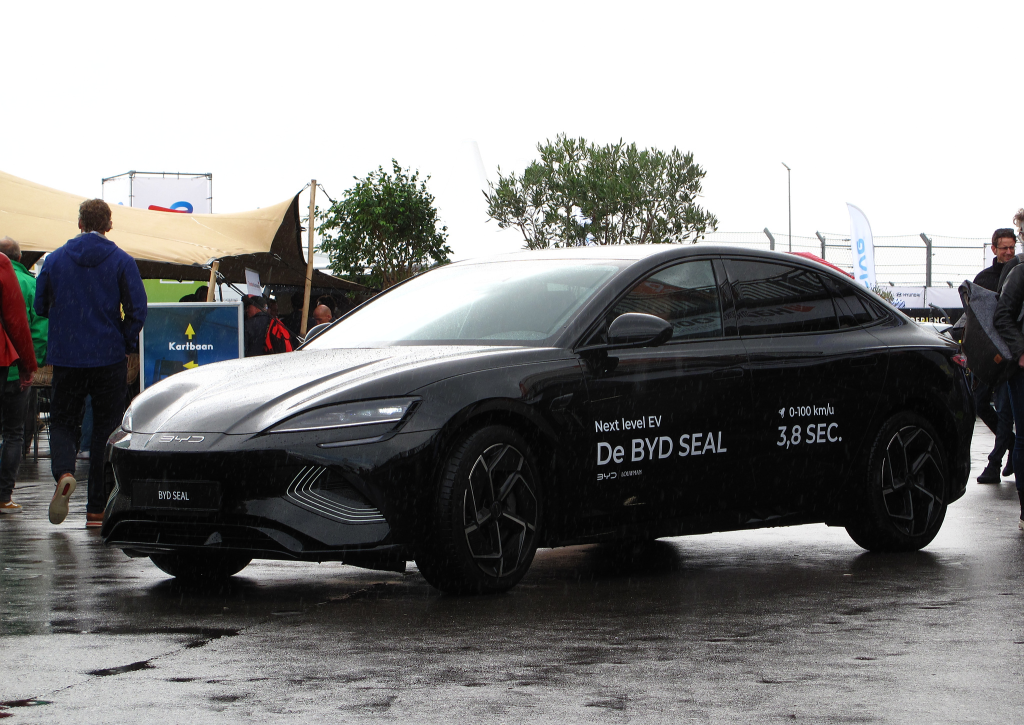
中国车,超级间谍? 11月4日,一名欧洲议员对BYD采取了态度,在此之后,问题便成为重点。 相机、地理定位和软件实际上收集敏感信息。 但技术能力、缺陷和情报行动并不相同。 挪威案件,中国文本和西方裁决构成严重风险,没有确定任何中国汽车向北京传递其观察.
相接的汽车改变了汽车辩论的性质. 价格、自主权和道路安全现在都增加了一个问题:谁可以看到它记录了什么? 这个问题涉及司机。 它还涉及军队、行政部门和关键基础设施的运营者.
中国在本次讨论中占有特殊地位. 其制造商正在扩大其国际销售,其立法要求与情报部门合作。 西方当局担心工业或商业准入会成为监视工具. 然而,为了衡量这一威胁,必须检查车辆、软件和真正进入,而不是推断出一个标志的间谍活动.
中国汽车:政治警示,不是判决
2026年11月4日,14个MEP要求欧盟委员会评估BYD汽车的潜在威胁. 一家新闻社表示,他们希望由欧洲网络安全局进行审查,并考虑对公共采购的限制. 法国议员弗朗索瓦·卡尔丰采取这一举措.
这是在10月底禁止BYD进入日本卡德纳的美国空军基地之后发生的. 美国军方官员声称他们认为不可接受的安全风险. 本条审查的文件没有公布为这一评估提供依据的详细技术内容.
在证明发生事故之前,军事基地可以采取预防措施。 因此,这一决定不构成对间谍活动的司法裁定或对中国车辆在欧洲的一般禁令. 同样,要求在布鲁塞尔进行评价并不意味着它已经结束.
BYD质疑中国获取欧洲客户数据的风险. 制造商声称其欧洲子公司不向其实体或中国第三方提供. 必须将这一立场以及控制请求纳入辩论.
感应器能分辨出什么
现代汽车能产生几个数据家族. 计算机测量速度,制动,电池负载或技术缺陷. 导航系统处理一个位置。 相机观察了道路,在一些模型上,司机的注意. 语音助理处理命令. 一个相关的电话可以带来联系人和目的地.
并非所有这些设备都存在于每辆车上。 它们的运作依赖于模型,市场,选项和软件版本. lidar 测量距离; 它的存在没有显示向服务器发送地图 。 一个停车辅助相机可以在内存中处理一幅图像,再去除,而无需制作视频存档.
然而,本地化特别明显。 连续的旅程可以揭示出一个家庭,工作场所和习惯. 与时间表相交叉的,它可以告知一个站点的活动. 敏感性既来自信息的重复和调和,也来自壮观的形象.
BYD的 »欧洲数据法案 »通知中可以找到一个关于遥测的具体例子. 它包括速度,里程,轮胎压力和电池状况. 根据功能和配置的不同,一些类别可以被收集并发送到服务器上,每30或60秒.
同一份文件介绍了更新记录和诊断。 他在巴黎一个数据中心宣布在Google Cloud上存储. 这些迹象记录了工业流动。 它们本身并不表明秘密抓获或转移到中国.
收集、泄漏、海盗和情报:四种情况
商业收藏为一级. 制造商操作某一产品的服务、诊断或改进的数据。 它必须能够解释它们的用处、保存期限和接受者。 过度收集可能会损害隐私而不成为国家行动的一部分.
泄密是另一个问题。 通常,由于错误或保护不足,可以查阅所保留的档案。 海盗行为意味着未经授权进入一个账户、服务器或嵌入式系统。 制造商可能是受害者,而不是组织者.
间谍活动仍需要不同的示威:谁获得了何种信息、以何种方式获取信息、为谁获取信息? 传感器的存在并不能回答这些问题。 证据可能基于所观察到的传送、有文件可查或对事实的调查。 这些要素都不能被企业的唯一国籍所取代.
在挪威,记录了图像和停止的风险
挪威的事件说明了这些差异。 2026年9月,为军事演习租用的车辆霍韦德施塔德记录了图像. 军方发现了这些录音 挪威国防部长在10月16日的议会答复中确认了这一事件,并表示数据已被删除.
挪威媒体称,至少有两辆是长安集团的品牌Deepal. 因此,这一事件不应归咎于BYD. 公共信息部门应当建立车辆登记制度. 它们没有表明这些图像是传送给中国服务的。 合并这两项声明将使安全事件变成一项未确定的任务.
另一个案件涉及公共汽车。 2025年10月28日,运输运营商鲁特对一款新的中通和一款更老的荷兰VDL进行了测试. 在 » Yutong » 号上,数字化的更新和诊断包括电池和电力管理.
Ruter的结论是,从理论上讲,车辆可能因这种出入而被拦住或无法使用。 运营商没有宣布他发现了中国人的攻击,也没有公布恶意停止流通的演示. 他的测试还表明相机没有连接到互联网上,也没有传输图像或视频.
这些结果不能被推广到所有中国车厢甚至所有版本的公交车. 2026年5月,英国政府表示,英国有关尤通人的更新应在一个讲习班上进行. 因此,目的地市场和技术配置改变了风险评估.
为什么远程更新关注
远程更新可以在不提醒车库每辆车的情况下纠正一个弱点. 它们可以改善安全。 但他们也创造了信任链:车辆必须识别授权软件,检查其完整性并阻止未经授权的演员控制.
危险取决于无障碍功能。 修改多媒体界面并不等同于在制动上的行为. 打开门的应用程序并不一定允许使用驱动计算器. 这些系统之间的分割、技术人员的权利和服务器的保护比互联网连接的存在更为重要.
制造商的控制也必须与其转移用途相区别。 电池的预置或开始诊断是正常功能. 未经许可使用或向机队分发已失密的软件是另一种情况。 在作为已获得的能力提出之前,必须先测试和记录这种可能性.
中国的框架有一个特别的关切
中国 »2017年国家情报法 »解释出西方的一些关切. 第7条要求组织和公民在法律条件下支持、协助和配合情报工作。 第14条允许服务机构要求有关组织和个人提供必要的援助.
中国网络安全 该法还向国家安全和刑事调查当局提供技术援助。 这一规定现已列入2026年1月1日生效的文本第30条。 因此,对旧第28条的提法必须从它们的背景来看.
这些义务助长了国家胁迫的风险。 它们不能证明申请是针对特定制造商的,也不能证明欧洲子公司可以使用。 分析应审查小组的治理情况、受权工作人员、提供者和可用的补救办法.
中国还自行限制境内汽车数据的处理. 2021年10月生效的规定规范了个人数据和重要数据. 它们鼓励在车辆内进行治疗,并对某些转移进行安全评估。 该系统没有命令遣返所有出口的汽车数据.
中国汽车网络安全标准与更新也于2026年1月1日开始适用. 因此,北京将公路数据视为安全和主权问题。 这些保护的存在并不能消除关于国家进入权的问题.
保证必须是可核查的
BYD称,其内外相机的图像是在当地处理的. 他的欧洲介绍称,全景相机不存储被捕获的图像. 其中还提及了驾驶员监视相机的物理缓存,并提及了每个型号的特性.
这些报表是有用的,但并不取代独立的审计。 实际出车内容,哪些账户可以查看信息,以及更新后哪些业务仍有可能. 对软件版本的控制并不能自动保证以下版本.
一个服务器的欧洲位置是一个重要的信息,而不是一个完整的答案. 从另一个国家远程访问在技术上仍然与记录的地点分开。 相反,属于一个中国群体并不表明存在这种准入。 这些假设可以通过活动日志和授权检查来区分.
华盛顿目标软件和产业链
美国选择了一种预防性办法。 2025年1月敲定的联邦规则适用于某些自动连接或驾驶软件以及通信设备. 它涉及与中国或俄罗斯拥有、控制、管辖或指挥下的人的联系.
主要软件禁令适用从2027年的年号起. 互联互通设备则适用于2030年的古董,或2029年1月1日的无关联古董设备. 车辆的古董并非总能同其营销历年相混淆.
案文还载有对与这两个国家有联系的制造商本身出售连接车辆的限制。 其初期周边覆盖了10 001磅以下的车辆,即约4.5吨. 它不构成对任何汽车中任何中国硬币的明确禁止.
这项政策将依赖性视为国家安全风险,然后才作出明显的妥协。 不应将它作为调查结论提出来,因为调查确定,每辆车都瞄准车主.
欧洲有规则,但必须控制进入
GDPR适用于其范围内的个人数据的处理,而不论制造商的国籍. 它要求有明确的目的、法律基础、有限的收藏和适当的安全。 向第三国的转让必须遵守条例规定的保证.
欧洲当局早在2021年就制定了连接车辆的准则. 在法国,CNIL于2026年6月30日公布了关于位置数据的最新建议. 特别是,委员会回顾,根据《私隐规则》,除非对特别要求的服务有必要,否则必须征得同意方可使用.
当汽车更换司机时,问题就变得复杂了. 出租或家用车辆可记录数人的旅行情况。 信息、用户简介和权利的行使必须考虑到这一点。 业主的同意并不能解决所有情况.
另一个方面涉及核证。 国际条例R155和R156分别规范了网络安全和软件更新的管理. 欧洲联盟已将它们纳入对有关类别的要求。 在车辆使用期内,他们组织风险管理;他们没有证明绝对不可能发生入侵.
欧洲也没有忽视工业依赖性。 2026年2月13日,会员国、委员会和ENISA提交了连接和自动化车辆的风险评估。 它附带了一个关于数字供应链安全的无约束力的工具箱。 这项工作不同于最近提出的对BYD的评估要求.
当局还制定了汽车市场监测程序。 如有风险或不遵守,它们可作出更正、限制或提醒。 其有效性取决于控制系统然后跟踪其软件开发的能力.
因此,数据保护、计算机安全和国防回答了不同的问题。 车辆可遵守批准程序,仍被排除在敏感场地之外。 地方禁令也不表明违反《国内生产总值条例》.
全球机制、大众汽车和Kia:风险超过中国
涉及其他群体的案件使问题不能沦为国籍。 2026年10月30日,北卡罗来纳州总检察长宣布与通用汽车公司达成2.2亿美元协议. 它通过OnStar Smart Driver解决未经授权收集和转售驾驶和位置数据的指控.
特别是,美国当局指责全球机制登记和向中介机构传送的信息不够透明。 然后,保险公司可以使用这些数据。 该协议要求明确同意和保护措施。 这是对指控的解决,不是中国间谍案.
联邦贸易委员会已于2026年1月14日最后确定了针对GM和OnStar的命令。 它禁止五年内向消费者信息机构传送某些地点和行为数据。 其他透明度和控制义务为期20年.
2024年12月,研究人员也为约80万大众电动车辆举办了数据展览. 旅行信息和房东联系信息得不到充分保护。 失败涉及它的软件子公司Cariad. 该集团表示已纠正了这一问题并没有发现第三方的滥用.
同年,研究人员记录了Kia服务的脆弱性,允许对相容车辆进行遥控. 他们报告了缺陷,然后在示威发布前宣布改正。 他们的报告指出,Kia没有发现恶意剥削.
这些文件显示了三个不同的问题:数据的商业使用有争议的,它们的意外暴露和连接功能的可能被转移. 它们证明有必要要求对所有制造商进行检查。 它们不会消除法律和国家间权力关系提出的特殊问题.
买家或车队经理可以问什么
买方可以检查实际启用的功能、申请许可以及如何在转售前删除。 他可以询问存储的数据是什么,在何处和持续多长时间. 禁用可选功能可以减少收藏量,但也可以去除有用的服务. 安全最新情况不应被忽略.
对于敏感的行政当局或经营者来说,核查必须更进一步。 合同可能需要对供应商进行流程测绘、独立审计和准入控制。 程序必须包括司机更换、租金归还和事故处理.
MEPs11月提出的要求恰恰与从申报向控制过渡有关. 预期阶段仍然是对接近敏感基础设施的接入、软件和使用进行有记录的评估。 它将确定哪些限制是必要的,哪些车辆是必要的,在何种情况下也是必要的.

评论